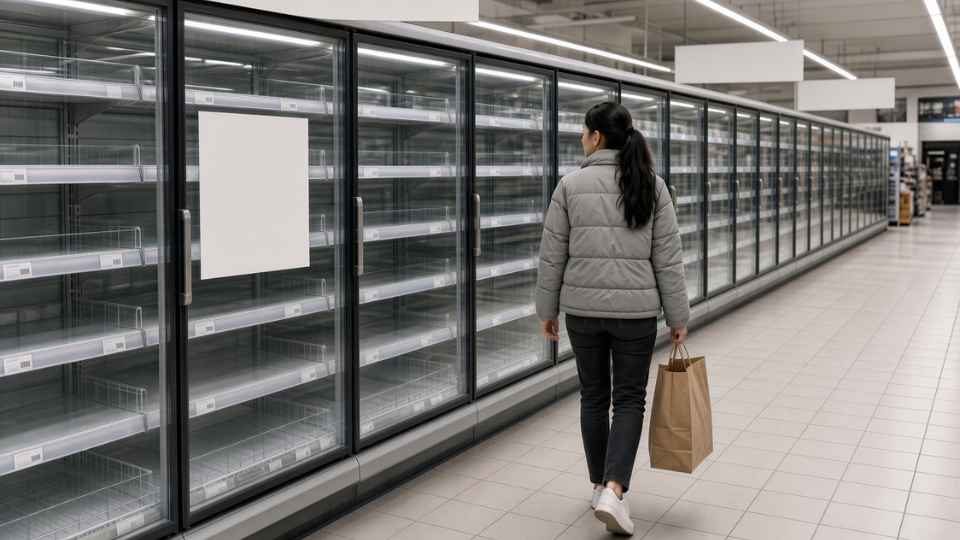


ফ্রান্সে শত শত সুপারমার্কেটে হামলার পর নতুন করে আটটি ইউরোপীয় দেশে ছড়িয়েছে সাইবার আতঙ্ক। ফিনল্যান্ডের কে-গ্রুপ, সুইডেনের আইসিএ ও কো-অপসহ বিভিন্ন প্রতিষ্ঠানের ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণ নিয়ে তাপমাত্রা বাড়িয়ে দেয় হ্যাকাররা।
সোমবার ২ নভেম্বর দূর থেকে ইন্টারনেটের মাধ্যমে এসব যন্ত্রের নিয়ন্ত্রণ নিয়ে তাপমাত্রা বাড়িয়ে ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত উঠিয়ে দেয় হ্যাকাররা। ইউরোপের একাধিক দেশে ধারাবাহিক এমন সাইবার হামলায় বিপাকে পড়েছে বড় বড় সুপারমার্কেট চেইন।
অক্টোবরে ফ্রান্সে কয়েক শ সুপারমার্কেটে বড় ধরনের হামলার পর নতুন করে ইউরোপের বিভিন্ন দেশে একই ধরনের ঘটনা ঘটল। এবারের হামলায় ফিনল্যান্ড, সুইডেন, বেলজিয়াম, লুক্সেমবার্গ, আয়ারল্যান্ড, এস্তোনিয়া ও নেদারল্যান্ডসের বিভিন্ন দোকান আক্রান্ত হয়েছে। ডেনমার্কে একটি খাদ্য উৎপাদনকারী প্রতিষ্ঠানও আক্রান্ত হওয়ার খবর পাওয়া গেছে।
রয়টার্স, এএফপি ও ইউরোপের বিভিন্ন সংবাদমাধ্যমের প্রতিবেদন অনুযায়ী, আক্রান্ত প্রতিষ্ঠানগুলোর মধ্যে রয়েছে ক্যারেফোর, ডেলহাইজ, আইসিএ, কো-অপ, স্পার ও সুপারভ্যালুর মতো পরিচিত খুচরা বিক্রয় চেইন।
এতদিন হ্যাকাররা দোকানের কম্পিউটার বা গ্রাহকের তথ্য চুরির মধ্যে সীমাবদ্ধ থাকলেও প্রথমবারের মতো সরাসরি খাদ্য সংরক্ষণের ব্যবস্থাকে তারা লক্ষ্যবস্তু করছে।
ইউরোপের সুপারমার্কেটগুলোতে ফ্রিজ ও ফ্রিজার নিয়ন্ত্রণের মাধ্যমে সাইবার হামলার বড় ঘটনা সবার প্রথমে সামনে আসে ফ্রান্সে। ১১ ও ১২ অক্টোবরের মধ্যবর্তী রাতে দেশটির কয়েক শ সুপারমার্কেটের শীতলীকরণ ব্যবস্থা আক্রান্ত হয়।
হ্যাকাররা কোল্ড স্টোরেজ নিয়ন্ত্রণকারী সফটওয়্যারে প্রবেশ করে ফ্রিজারের তাপমাত্রা বাড়িয়ে দেয়। কোনো কোনো ক্ষেত্রে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত পৌঁছে যায়। এতে রাতারাতি নষ্ট হয়ে যায় বিপুল পরিমাণ তাজা ও হিমায়িত খাবার। কয়েকটি দোকানে অগ্নিকাণ্ডের ঘটনাও ঘটে।
ফরাসি সংবাদমাধ্যম Le Monde-এর ১৩ অক্টোবরের অনুসন্ধানী প্রতিবেদনে বলা হয়, দেশটির প্রায় ৭০০ সুপারমার্কেট ও খাদ্যপণ্য বিক্রির দোকান এই হামলার শিকার হয়েছিল। ক্ষতিগ্রস্ত প্রতিষ্ঠানের মধ্যে ছিল ইন্টারমার্শে, নেত্তো, কো-অপারেটিভ ইউ, ক্যারেফোর, লেক্লের ও মনোপ্রি।
ইন্টারমার্শে পরিচালনাকারী প্রতিষ্ঠান Les Mousquetaires-এর প্রায় ৩০০টি দোকান আক্রান্ত হয়েছিল। ক্যারেফোরের প্রায় ৮০টি দোকান এবং কো-অপারেটিভ ইউয়ের প্রায় ১০০টি দোকানেও সমস্যা দেখা দেয়। এ ছাড়া মনোপ্রির প্রায় ৩০টি দোকান আক্রান্ত হওয়ার খবর পাওয়া যায়।
Le Monde-এর প্রতিবেদনে বলা হয়, কিছু দোকানের কোল্ড স্টোরেজে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে পৌঁছেছিল। কোথাও কোথাও ডিফ্রস্ট বা বরফ গলানোর প্রক্রিয়া এক ঘণ্টার পরিবর্তে আট ঘণ্টা পর্যন্ত চালু রাখা হয়েছিল। এতে তাপমাত্রা নিয়ন্ত্রণের সতর্কবার্তা পেতে দেরি হয় এবং ক্ষয়ক্ষতি বাড়ে।
দ্বিতীয় দফায় আক্রান্ত সুইডেন, বেলজিয়ামসহ কয়েকটি দেশ
ফ্রান্সের ঘটনার প্রায় তিন সপ্তাহের মাথায় ইউরোপের বিভিন্ন দেশে নতুন করে একই ধরনের সাইবার হামলার ঘটনা সামনে আসে ২ নভেম্বর।
এবার সুইডেনের আইসিএ ও কো-অপ, বেলজিয়ামের ডেলহাইজ, ক্যারেফোর ও স্পার এবং আয়ারল্যান্ডের সুপারভ্যালুর দোকানগুলোতে ফ্রিজ ও ফ্রিজারের তাপমাত্রা অস্বাভাবিকভাবে বেড়ে যায়।
রয়টার্সের প্রতিবেদন অনুযায়ী, বেলজিয়াম ও লুক্সেমবার্গে ডাচ-ভিত্তিক খুচরা বিক্রয় প্রতিষ্ঠান ডেলহােইজের কয়েক ডজন দোকানে শীতলীকরণ ব্যবস্থায় সমস্যা দেখা দেয়।
প্রতিষ্ঠানটি জানায়, তাদের ফ্রিজ ও ফ্রিজারের তাপমাত্রা বেড়ে যাওয়ার ঘটনা শনাক্ত হয়েছে এবং বিষয়টি তদন্ত করা হচ্ছে।
বেলজিয়ামে ক্যারেফোরের ৭০০ দোকানের মধ্যে ১৫টি এই ঘটনায় আক্রান্ত হয়। স্পারের পাঁচটি দোকানেও ফ্রিজের নিয়ন্ত্রণব্যবস্থায় হামলার খবর এসেছে।
এ ছাড়া বেলজিয়ামের ডেলহাইজের কয়েক ডজন দোকান এবং লুক্সেমবার্গের চারটি দোকান আক্রান্ত হয়।
আয়ারল্যান্ডে সুপারভ্যালুর ১৩টি দোকানের শীতলীকরণ ব্যবস্থা আক্রান্ত হয়। প্রতিষ্ঠানটি জানায়, খাদ্যনিরাপত্তার স্বার্থে ক্ষতিগ্রস্ত ফ্রিজ ও ফ্রিজারের কিছু পণ্য সরিয়ে নেওয়া হয়েছে।
এস্তোনিয়ায় একটি সুপারমার্কেটের শীতলীকরণ ব্যবস্থা নিয়ন্ত্রণকারী কম্পিউটারে হ্যাকাররা প্রবেশ করে তাপমাত্রা ৫০ ডিগ্রি সেলসিয়াসে নিয়ে যায়। তবে দ্রুত ব্যবস্থা নেওয়ায় বড় ধরনের ক্ষতি এড়ানো গেছে বলে তথ্য মিলেছে।
এদিকে নেদারল্যান্ডসের কয়েকটি ছোট দোকানেও একই ধরনের সমস্যার খবর পাওয়া গেছে। ডেনমার্কে একটি খাদ্য উৎপাদনকারী প্রতিষ্ঠান আক্রান্ত হলেও দেশটির কোনো সুপারমার্কেটে একই ধরনের হামলার খবর পাওয়া যায়নি।
সুইডেনে হামলায় দেশটির জনপ্রিয় সুপারমার্কেট চেইন আইসিএ ও কো-অপ আক্রান্ত হয়।
দেশটির সংবাদমাধ্যম Aftonbladet ও আন্তর্জাতিক সংবাদ সংস্থা রয়টার্সের প্রতিবেদন অনুযায়ী, কো-অপের ছয়টি দোকানে ফ্রিজ ও ফ্রিজারের নিয়ন্ত্রণব্যবস্থায় সমস্যা দেখা দেয়। পরে প্রতিষ্ঠানটি সাইবার হামলার বিষয়টি নিশ্চিত করে।
দক্ষিণ সুইডেনের শোবো (Sjöbo) এলাকার একটি আইসিএ সুপারমার্কেট জানায়, রাতের মধ্যে তাদের ফ্রিজ ও ফ্রিজারের তাপমাত্রা হ্যাক করে ৫০ ডিগ্রি সেলসিয়াসে নিয়ে যাওয়া হয়েছিল। দোকানটির কর্মীরা সকালে বিষয়টি বুঝতে পারেন।
এতে স্টকহোমের আইসিএ বারোনেন শাখার ফ্রিজারগুলোও অকার্যকর হয়ে পড়ে। দোকানটির বিক্রয় ব্যবস্থাপকের ভাষ্য অনুযায়ী, রাত ২টার দিকে হামলার ঘটনা ঘটে। সকাল সাড়ে ৫টার দিকে বিষয়টি শনাক্ত করা হয়।
আইসিএ কর্তৃপক্ষ জানায়, তাদের সীমিতসংখ্যক দোকান এই ঘটনার শিকার হয়েছে। তবে ঠিক কতটি দোকান আক্রান্ত হয়েছে, তা তারা প্রকাশ করেনি।
সুইডেনের জাতীয় সাইবার নিরাপত্তা কেন্দ্রের প্রধান জন বিলোও জানান, দেশটির বিভিন্ন মুদি দোকানের শীতলীকরণ ব্যবস্থা নিয়ে একাধিক ঘটনার তদন্ত চলছে।
তিনি বলেন, সাম্প্রতিক সময়ে সুইডেনে অনেক অপারেশনাল টেকনোলজি বা যন্ত্রপাতি নিয়ন্ত্রণকারী ডিজিটাল ডিভাইসের নিরাপত্তা দুর্বলতা চিহ্নিত হয়েছে। এসব যন্ত্রের সফটওয়্যার হালনাগাদ করার প্রয়োজনীয়তার ওপরও গুরুত্ব দেন তিনি।
ইউরোপের এই সাইবার হামলার প্রভাব ফিনল্যান্ডেও পৌঁছেছে। দেশটির অন্যতম বড় সুপারমার্কেট প্রতিষ্ঠান কেসকোর (Kesko) অধীন কে-গ্রুপের কয়েকটি দোকানে ফ্রিজ ও ফ্রিজারের তাপমাত্রা অস্বাভাবিক হওয়ার ঘটনা শনাক্ত হয়েছে।
ফিনল্যান্ডের জাতীয় সম্প্রচারমাধ্যম Yle-এর প্রতিবেদনে বলা হয়, হেলসিঙ্কিতে একটি ক-মার্কেটের শীতলীকরণ যন্ত্রে রোববার রাত থেকে সমস্যা দেখা দেয়। কিছু যন্ত্র এক থেকে দুই ঘণ্টা পর্যন্ত অকার্যকর ছিল।
দোকানটির ব্যবস্থাপক সামি মুস্তোনেন জানান, সমস্যাটি স্বল্প সময় স্থায়ী হয়েছিল। তবে তিনি এর কারণ সম্পর্কে কোনো অনুমান করতে চাননি।
কেসকোর নিরাপত্তা বিভাগের প্রধান পেত্রি কাইহকো Yle-কে জানান, এটি ব্যাপক কোনো সমস্যা নয়। অল্প কয়েকটি ছোট কে-গ্রুপের দোকান এতে আক্রান্ত হয়েছে। এসব দোকানের ফ্রিজ কেন্দ্রীয় নিরাপত্তা ব্যবস্থার আওতায় ছিল না।
তিনি বলেন, সমস্যার কারণ অনুসন্ধান করা হচ্ছে। এটি নেটওয়ার্কের মাধ্যমে সংঘটিত কোনো ঘটনা কি না, সে সম্ভাবনাও এখনো উড়িয়ে দেওয়া যাচ্ছে না।
ফিনল্যান্ডের সাইবার নিরাপত্তা কেন্দ্রের বিশেষজ্ঞ রনি কোক্কোলাও জানান, কিছু দোকানের শীতলীকরণ যন্ত্রের একটি অংশ সরাসরি উন্মুক্ত ইন্টারনেটের সঙ্গে যুক্ত ছিল। প্রতিষ্ঠানগুলোর উচিত এসব যন্ত্রের নিরাপত্তা নিশ্চিত করা এবং সফটওয়্যার হালনাগাদ রাখা।
তবে ফিনল্যান্ডের এস-গ্রুপ (S Group) ও লিডল (Lidl) তাদের ফ্রিজ ও ফ্রিজারে একই ধরনের সমস্যার কথা জানায়নি।
এদিকে ফ্রান্সে হামলার পর জার্মানির REWE, Edeka, Aldi, Lidl ও Kaufland-এর মতো বড় প্রতিষ্ঠানগুলোতে একই ধরনের প্রযুক্তি ব্যবহৃত হওয়ায় নিরাপত্তা বিশেষজ্ঞরা সতর্ক করেছেন।
জার্মানির সংবাদমাধ্যম Tagesschau ১৩ অক্টোবর প্রকাশিত এক প্রতিবেদনে জানিয়েছে, ফ্রান্সে সুপারমার্কেটের ফ্রিজ ও কোল্ড স্টোরেজে হামলার ঘটনা জার্মানির জন্যও সতর্কবার্তা।
প্রতিবেদনে প্রযুক্তি ও তথ্যনিরাপত্তা বিশেষজ্ঞ ক্রিস্টোফার কুনৎস বলেন, এসব ফ্রিজের ওয়েবভিত্তিক প্রশাসনিক নিয়ন্ত্রণব্যবস্থা রয়েছে। কিছু ক্ষেত্রে সুপারমার্কেটগুলো এই নিয়ন্ত্রণব্যবস্থা ইন্টারনেটের মাধ্যমে উন্মুক্ত রেখেছিল এবং সেখানে সহজে অনুমানযোগ্য ডিফল্ট পাসওয়ার্ড ব্যবহৃত হচ্ছিল।
তার ব্যাখ্যা অনুযায়ী, হ্যাকাররা এমন ব্যবস্থায় প্রবেশ করতে পারলে খুব সহজেই ফ্রিজের তাপমাত্রা পরিবর্তন করতে পারে।
কীভাবে ফ্রিজের নিয়ন্ত্রণ নিচ্ছে হ্যাকাররা?
আধুনিক সুপারমার্কেটগুলোতে ফ্রিজ, ফ্রিজার ও কোল্ড স্টোরেজের তাপমাত্রা নিয়ন্ত্রণের জন্য ডিজিটাল প্রযুক্তি ব্যবহার করা হয়। এসব যন্ত্রের অনেকগুলোই ইন্টারনেটের সঙ্গে সংযুক্ত। ফলে দোকানের কর্মীরা কেন্দ্রীয় নিয়ন্ত্রণব্যবস্থার মাধ্যমে তাপমাত্রা পর্যবেক্ষণ, পরিবর্তন এবং যন্ত্রপাতির রক্ষণাবেক্ষণ করতে পারেন।
কিন্তু এই সুবিধাই এখন সাইবার অপরাধীদের জন্য নতুন সুযোগ তৈরি করছে।
ফ্রান্সের হামলার তদন্তে দেখা গেছে, হ্যাকাররা ইন্টারনেটের মাধ্যমে উন্মুক্ত থাকা শীতলীকরণ যন্ত্রের নিয়ন্ত্রণব্যবস্থায় প্রবেশ করেছিল। এরপর তারা তাপমাত্রার সেটিংস পরিবর্তন করে দেয়। কোথাও কোথাও অ্যালার্ম ব্যবস্থা নিষ্ক্রিয় করে দেওয়া হয়, আবার কোথাও ডিফ্রস্ট প্রক্রিয়ার সময় বাড়িয়ে দেওয়া হয়।
ড্যানিশ প্রযুক্তি প্রতিষ্ঠান Danfoss-এর তৈরি কিছু তাপমাত্রা নিয়ন্ত্রণকারী যন্ত্রও হামলার সঙ্গে সংশ্লিষ্ট ছিল। প্রতিষ্ঠানটি জানিয়েছে, আক্রান্ত যন্ত্রগুলোর একটি অংশ ছিল পুরোনো মডেলের, যেগুলোতে আর নিয়মিত সফটওয়্যার বা নিরাপত্তা হালনাগাদ দেওয়া হয় না।
তবে শুধু Danfoss-এর প্রযুক্তিই আক্রান্ত হয়েছে, এমন নয়। ফরাসি কর্তৃপক্ষের তদন্তে অন্য নির্মাতাদের নিয়ন্ত্রণব্যবস্থাও লক্ষ্যবস্তু হওয়ার তথ্য সামনে এসেছে।
প্রযুক্তি নিরাপত্তা গবেষণা প্রতিষ্ঠান Claroty-এর গবেষকেরাও আগে Danfoss-এর কিছু কন্ট্রোলারের নিরাপত্তা দুর্বলতা নিয়ে সতর্ক করেছিলেন।